WordPress Malware Removal Service

รับล้างมัลแวร์ WordPress กำจัดไวรัส แก้เว็บโดนแฮกและ Redirect

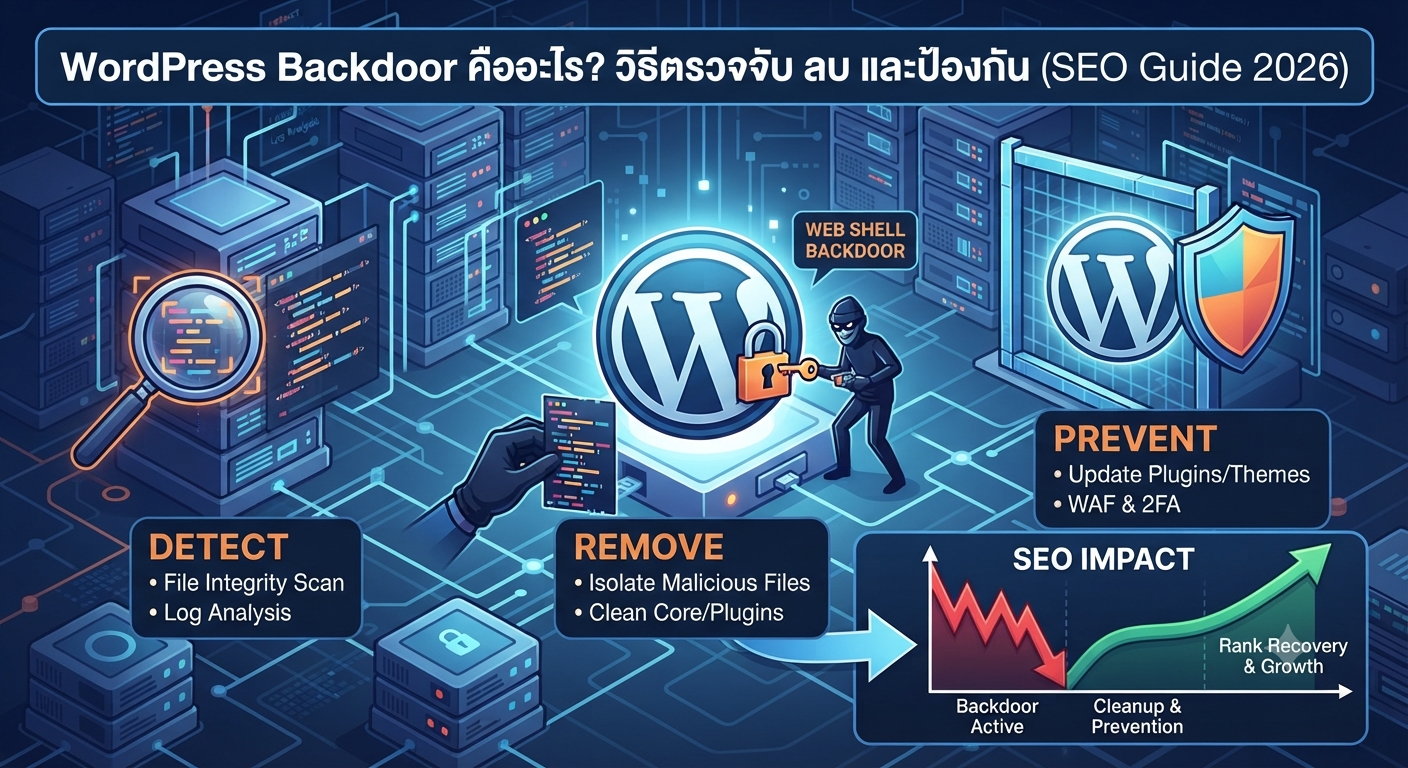
ตรวจสอบและกำจัด Malware, Backdoor, Web Shell, Redirect Spam, Japanese SEO Spam
และโค้ดอันตรายในไฟล์หรือฐานข้อมูล พร้อมแก้ช่องโหว่ต้นเหตุและเพิ่มความปลอดภัย
เพื่อลดโอกาสที่เว็บไซต์จะกลับมาติดซ้ำ

  • ตรวจสอบก่อนลบไฟล์
  • สำรองข้อมูลก่อนแก้ไข
  • รองรับเว็บไม่มี Backup
  • เร่งด่วนภายใน 1–24 ชั่วโมง*

*ระยะเวลาดำเนินการขึ้นอยู่กับขนาดเว็บไซต์ ความรุนแรง และสิทธิ์เข้าถึงระบบ

ตรวจพบเร็ว ลดความเสียหายได้เร็ว

อาการที่บ่งบอกว่าเว็บไซต์ WordPress อาจติดมัลแวร์

เว็บไซต์ที่ถูกเจาะอาจยังเปิดได้ตามปกติ และแสดงอาการเฉพาะผู้ใช้มือถือ ผู้เข้าชมจาก Google
หรือบางประเทศ หากพบอาการต่อไปนี้ควรสำรองข้อมูลและตรวจสอบทันที

Redirect ไปเว็บอื่น

ผู้เข้าชมถูกส่งไปเว็บพนัน เว็บโฆษณา หรือเว็บไซต์ที่ไม่ได้ตั้งค่าไว้

!

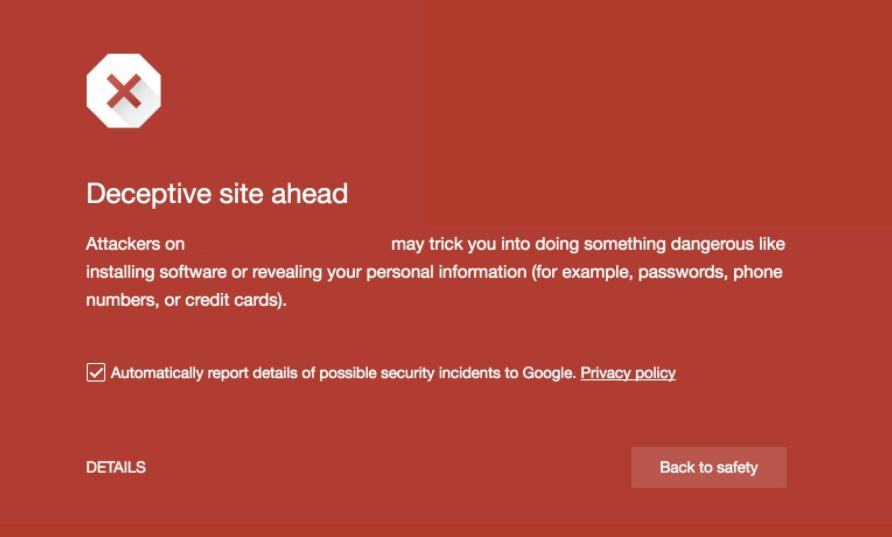
Google ขึ้นคำเตือน

หน้าแดง “เว็บไซต์นี้อาจเป็นอันตราย” หรือ Search Console แจ้ง Security Issue

Japanese SEO Spam

พบหน้าภาษาญี่ปุ่น หน้าขายยา คาสิโนออนไลน์ หรือ URL แปลกในผลการค้นหา

ไฟล์หรือ Admin แปลก

พบไฟล์ PHP ใน Uploads หรือบัญชี Administrator ที่ไม่ได้สร้างขึ้นเอง

เว็บช้าและ CPU สูง

CPU, RAM หรือ Process ทำงานสูงผิดปกติ ทั้งที่จำนวนผู้เข้าชมไม่ได้เพิ่มขึ้น

เว็บไซต์ส่ง Spam

โฮสติ้งแจ้งส่งอีเมลจำนวนมาก IP ติด Blacklist หรือบัญชีถูก Suspend

ข้อควรระวัง: ไม่ควรลบไฟล์ที่ระบบสแกนแจ้งเตือนแบบสุ่ม เพราะคำสั่งอย่าง
eval() หรือ base64_decode() อาจอยู่ได้ทั้งในมัลแวร์และโค้ดที่ใช้งานจริง
การลบผิดไฟล์อาจทำให้เกิด Error 500 ระบบหลังบ้านเสีย หรือ WooCommerce ทำงานผิดปกติ

ล้างให้หมด ต้องหาต้นเหตุให้พบ

ทำไมสแกนเจอมัลแวร์ ไม่ได้หมายความว่าล้างเสร็จแล้ว

Malware สมัยใหม่สามารถซ่อนใน WordPress Core, Plugin, Theme, Uploads, ฐานข้อมูล,
.htaccess, wp-config.php หรือ WP-Cron และอาจใช้ชื่อคล้ายไฟล์ระบบปกติ
จึงต้องตรวจความสัมพันธ์ระหว่างไฟล์ ผู้ใช้ ฐานข้อมูล Log และช่องโหว่ร่วมกัน

ลบเฉพาะไฟล์ที่โปรแกรมแจ้ง

  • อาจยังเหลือ Backdoor ในตำแหน่งอื่น
  • ไม่ได้ตรวจ Admin ปลอมหรือ Cron Job
  • ไม่ได้แก้ช่องโหว่ Plugin หรือ Theme
  • เสี่ยงลบไฟล์จริงจนเว็บไซต์พัง
  • เว็บไซต์อาจติดมัลแวร์กลับมาอีก

กระบวนการล้างแบบมืออาชีพ

  • สำรองข้อมูลก่อนเริ่มดำเนินการ
  • ตรวจไฟล์ ฐานข้อมูล ผู้ใช้ และ WP-Cron
  • ลบ Malware, Backdoor และ Web Shell
  • ตรวจและแก้ช่องโหว่ต้นเหตุ
  • เพิ่มมาตรการป้องกันและทดสอบหลังแก้

เหตุผลที่เว็บไซต์ธุรกิจควรใช้บริการจากผู้เชี่ยวชาญ

ทำไมเว็บไซต์ธุรกิจควรให้ผู้เชี่ยวชาญตรวจและล้างมัลแวร์

1. มัลแวร์ซ่อนลึกกว่าที่เห็น

แฮกเกอร์อาจซ่อนโค้ดใน wp-includes, uploads, ฐานข้อมูล หรือ Cron Job
รวมถึงใช้ Obfuscation เพื่อหลบระบบสแกน จึงต้องตรวจมากกว่ารายชื่อไฟล์ที่ปลั๊กอินแจ้ง

2. ลดความเสี่ยงจากการลบผิดไฟล์

การลบ WordPress Core, ไฟล์ Theme หรือ Plugin ที่ยังจำเป็น อาจทำให้เว็บเปิดไม่ได้
หลังบ้านเสีย หรือข้อมูลการสั่งซื้อ WooCommerce มีปัญหา จึงต้องมี Backup และวิเคราะห์ก่อนแก้

3. แก้ต้นเหตุ ไม่ใช่แค่ลบอาการ

หากยังใช้ปลั๊กอินมีช่องโหว่ Theme เถื่อน รหัสผ่านรั่ว หรือ Hosting ตั้งค่าไม่ปลอดภัย
แม้ลบมัลแวร์ออกแล้วก็อาจถูกเจาะซ้ำได้

4. ลดผลกระทบต่อ SEO และยอดขาย

Redirect, Spam Page และ Google Warning ทำให้ลูกค้าไม่กล้าเข้าเว็บไซต์ Traffic ลดลง
และอันดับที่สะสมไว้อาจเสียหาย ยิ่งกู้ระบบเร็วก็ยิ่งลดช่วงเวลาที่ธุรกิจหยุดชะงัก

ขอบเขตการตรวจสอบ

ประเภทมัลแวร์และการโจมตีที่รับแก้ไข

WordPress Backdoor

ช่องทางลับที่ทำให้แฮกเกอร์กลับเข้าควบคุมเว็บไซต์ได้ แม้จะเปลี่ยนรหัสผ่านแล้ว

Redirect Malware

โค้ดเปลี่ยนเส้นทางผู้เข้าชม โดยอาจทำงานเฉพาะมือถือหรือผู้ที่มาจาก Search Engine

Japanese SEO Spam

หน้าและ URL ภาษาญี่ปุ่นหรือสแปมจำนวนมากที่ถูกสร้างเพื่อแอบใช้โดเมนทำอันดับ

PHP Web Shell

ไฟล์ PHP ที่ใช้จัดการไฟล์ รันคำสั่ง แก้ฐานข้อมูล หรืออัปโหลดมัลแวร์เพิ่มเติม

Encoded Malware

โค้ดอันตรายที่ซ่อนด้วย Base64, Gzip, String Obfuscation หรือเทคนิคเข้ารหัสอื่น

Database Injection

JavaScript, Iframe, Spam URL หรือบัญชีปลอมที่แทรกไว้ในฐานข้อมูลแทนไฟล์เว็บไซต์

ขั้นตอนที่ตรวจสอบย้อนหลังได้

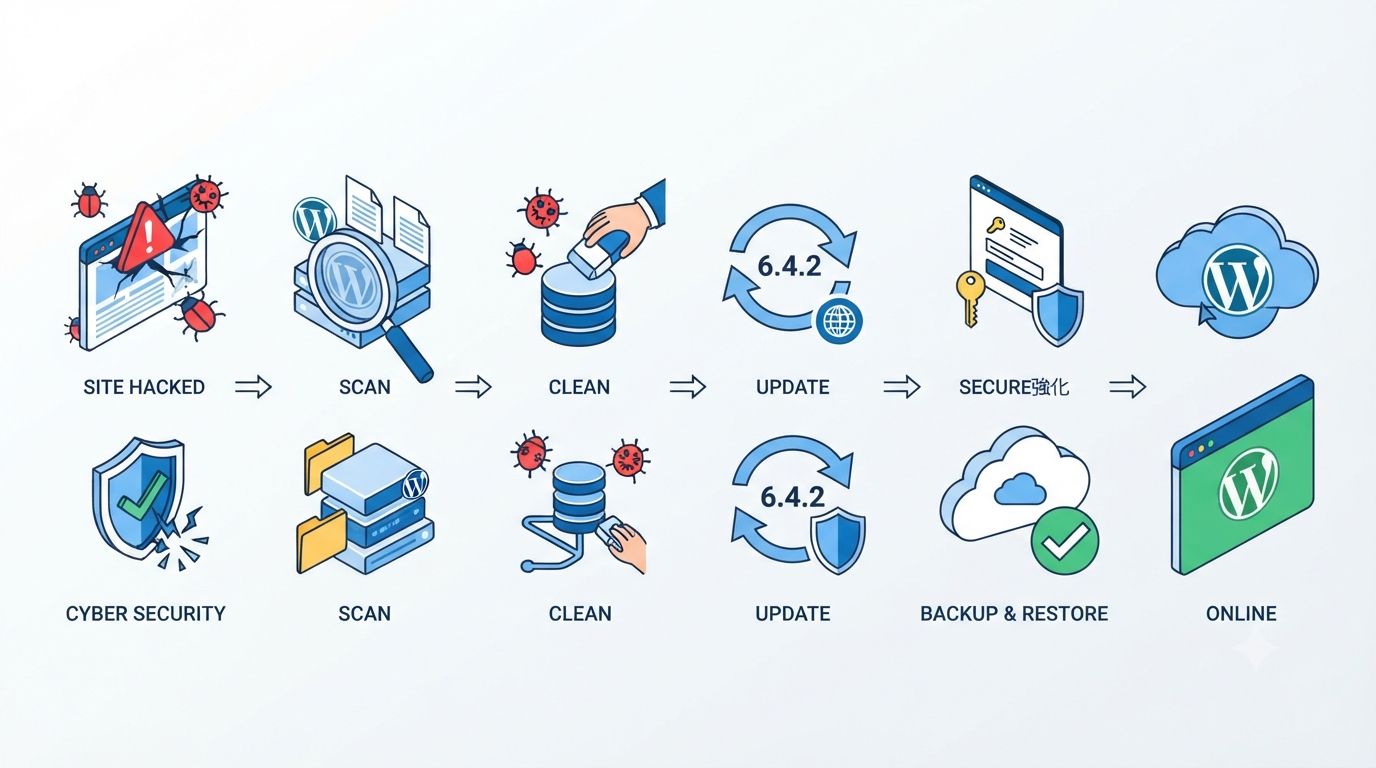
ขั้นตอนบริการล้างมัลแวร์ WordPress

ตรวจสอบอาการ

รับ URL และรายละเอียดปัญหา ตรวจประเภทการโจมตีและประเมินขอบเขตงาน

สำรองข้อมูล

Backup ไฟล์และฐานข้อมูลก่อนแก้ไข เพื่อลดความเสี่ยงจากการเปลี่ยนแปลงระบบ

สแกนเชิงลึก

ตรวจ Core, Plugin, Theme, Uploads, Database, User, Cron Job และไฟล์ตั้งค่า

กำจัดมัลแวร์

ลบ Malware, Backdoor, Web Shell, Spam Page และโค้ด Redirect ที่ตรวจพบ

ปิดช่องโหว่

อัปเดตระบบ เปลี่ยนค่าที่เสี่ยง ตรวจสิทธิ์ไฟล์และเพิ่ม Security Hardening

ทดสอบและส่งมอบ

ตรวจหน้าเว็บ หลังบ้าน ฟังก์ชันสำคัญ และแจ้งสิ่งที่แก้ไขพร้อมคำแนะนำหลังงาน

ประเมินความเร่งด่วน

อาการ สาเหตุ และผลกระทบที่พบบ่อย

อาการสาเหตุที่เป็นไปได้ผลกระทบระดับ
Redirect ไปเว็บแปลกJavaScript Injection, Backdoor หรือโค้ดใน .htaccessเสียลูกค้าและอาจถูก Google เตือนวิกฤต
Google แสดงหน้าภาษาญี่ปุ่นJapanese SEO Spam หรือ Spam Page Injectionหน้าเว็บจริงหายและอันดับลดลงวิกฤต
พบ Admin ที่ไม่รู้จักช่องโหว่ Backdoor หรือฐานข้อมูลถูกเจาะผู้ไม่หวังดีควบคุมเว็บไซต์ได้วิกฤต
CPU/RAM สูงผิดปกติWP-Cron, Spam Bot, Mailer หรือ Script แปลกเว็บช้า ล่ม หรือ Hosting Suspendสูง
ล้างแล้วติดซ้ำBackdoor ยังอยู่หรือไม่ได้ปิดช่องโหว่ต้นเหตุเสียเวลาและค่าใช้จ่ายซ้ำสูง

ราคาและรูปแบบบริการ

ค่าบริการล้างมัลแวร์ WordPress

ราคาจริงขึ้นอยู่กับจำนวนเว็บไซต์ ขนาดระบบ ความรุนแรง และสภาพแวดล้อม Hosting

แก้ไขรายครั้ง

เริ่มต้น 2,000 บาท

  • ตรวจและลบมัลแวร์ตามขอบเขต
  • ตรวจ Backdoor และช่องโหว่
  • เพิ่มความปลอดภัยเบื้องต้น

ดูแลรายเดือน

เริ่มต้น 3,000 บาท

  • ตรวจความปลอดภัยต่อเนื่อง
  • อัปเดตและติดตามความผิดปกติ
  • เหมาะกับเว็บธุรกิจสำคัญ

ดูแลรายปี

เริ่มต้น 7,000 บาท

  • ลดความเสี่ยงระยะยาว
  • ตรวจระบบตามรอบที่ตกลง
  • Support ตามขอบเขตแพ็กเกจ

ประสบการณ์และหลักฐานการทำงาน

ทำไมเลือก WebsiteInTrend

  • ประสบการณ์ด้าน WordPress และ WordPress Security มากกว่า 10 ปี
  • มีประสบการณ์ตรวจและล้างมัลแวร์มากกว่า 1,000 เว็บไซต์
  • สำรองข้อมูลก่อนแก้ไข และวิเคราะห์ก่อนลบไฟล์
  • ตรวจทั้งไฟล์ ฐานข้อมูล ผู้ใช้ Cron Job และช่องโหว่ต้นเหตุ
  • มี Support หลังส่งมอบตามขอบเขตที่ตกลง
  • แก้ไขไม่ได้ตามขอบเขตที่ประเมิน ไม่คิดค่าบริการ

ก่อนเริ่มงาน กรุณาเตรียม

  • URL เว็บไซต์และอาการที่พบ
  • ข้อความแจ้งเตือนจาก Google หรือ Hosting
  • สิทธิ์ WordPress, Hosting หรือ FTP ตามที่จำเป็น
  • เวลาที่เริ่มพบปัญหาและสิ่งที่แก้ไปแล้ว

ตัวอย่างผลงานการล้างมัลแวร์

ผลงานล้างมัลแวร์เว็บไซต์ whitewoodgreen.com

ก่อนล้างมัลแวร์whitewoodgreen.com
ก่อนแก้ไขwhitewoodgreen.comตัวอย่างเว็บไซต์ก่อนดำเนินการตรวจสอบไฟล์อันตรายและช่องโหว่
หลังล้างมัลแวร์whitewoodgreen.com
หลังแก้ไขwhitewoodgreen.comเว็บไซต์กลับมาแสดงผลได้ตามปกติหลังล้างมัลแวร์และตรวจสอบระบบ

ผลงานล้างมัลแวร์เว็บไซต์ monteclinic.com

ก่อนล้างมัลแวร์monteclinic.com
ก่อนแก้ไขmonteclinic.comตัวอย่างเว็บไซต์ก่อนดำเนินการตรวจสอบไฟล์อันตรายและช่องโหว่
หลังล้างมัลแวร์monteclinic.com
หลังแก้ไขmonteclinic.comเว็บไซต์กลับมาใช้งานได้หลังล้างมัลแวร์และเพิ่มความปลอดภัย

ผลงานล้างมัลแวร์เว็บไซต์ smaneephand.com

โค้ดมัลแวร์กระจายตัวในไฟล์ JavaScript เว็บไซต์ smaneephand.com
ก่อนแก้ไขsmaneephand.comตัวอย่างเว็บที่ติดมัลแวร์กระจายตัวใส่ไฟล์JS
เว็บไซต์ smaneephand.com หลังล้างมัลแวร์
หลังแก้ไขsmaneephand.comเว็บไซต์กลับมาใช้งานได้หลังล้างมัลแวร์และเพิ่มความปลอดภัย

ผลงานล้างมัลแวร์เว็บไซต์ sretsis.com

ตัวอย่างเว็บที่ติดมัลแวร์cloudflareปลอม
ก่อนแก้ไขsretsis.comตัวอย่างเว็บที่ติดมัลแวร์cloudflareปลอม
เว็บไซต์ sretsis.comหลังล้างมัลแวร์
หลังแก้ไขsretsis.comเว็บไซต์กลับมาใช้งานได้หลังล้างมัลแวร์และเพิ่มความปลอดภัย

ผลงานล้างมัลแวร์เว็บไซต์ plantconsultant.co

ก่อนล้างมัลแวร์plantconsultant.co
ก่อนแก้ไขplantconsultant.coตัวอย่างเว็บที่ติดมัลแวร์แฝงตัวเป็นAdminเข้าไป spam post
หลังล้างมัลแวร์plantconsultant.co
หลังแก้ไขplantconsultant.coเว็บไซต์กลับมาใช้งานได้หลังล้างมัลแวร์และเพิ่มความปลอดภัยในการสมัครสมาชิกและลบspam post

เว็บไซต์ติด Google Blacklist หรืออันดับหาย แก้ได้อย่างไร

หาก Google ตรวจพบ Malware, Phishing หรือ Spam Page ผู้เข้าชมอาจเห็นคำเตือนสีแดง และผลการค้นหาอาจแสดง URL ที่แฮกเกอร์สร้างขึ้น ขั้นแรกต้องกำจัดมัลแวร์และช่องโหว่ให้ครบ จากนั้นตรวจ Security Issues และ Manual Actions ใน Google Search Console พร้อมส่งคำขอ Review เมื่อเว็บไซต์ปลอดภัยแล้ว การปลดคำเตือนและการฟื้นตัวของอันดับไม่เกิดขึ้นทันที ระยะเวลาขึ้นอยู่กับการตรวจสอบของ Google จำนวน URL สแปม และความเสียหายที่เกิดขึ้น จึงควรเริ่มแก้ทันทีเมื่อพบอาการผิดปกติ
คำถามที่พบบ่อย

FAQ บริการล้างมัลแวร์ WordPress

สาเหตุส่วนใหญ่เกิดจาก Plugin หรือ Theme ที่ไม่ได้อัปเดต ช่องโหว่ด้านความปลอดภัย รหัสผ่านไม่ปลอดภัย หรือไฟล์เว็บไซต์ถูกเจาะจากผู้ไม่หวังดี

งานเร่งด่วนโดยทั่วไปเริ่มตรวจและดำเนินการได้ภายใน 1–24 ชั่วโมง ทั้งนี้ขึ้นกับขนาดเว็บ ความรุนแรง และสิทธิ์เข้าถึงระบบ

มักเกิดจาก Redirect Malware, Backdoor หรือโค้ดที่แทรกในไฟล์ ฐานข้อมูล หรือ .htaccess ควรตรวจเชิงลึกก่อนลบไฟล์ อ่านแนวทางล้างมัลแวร์ของ WebsiteInTrend

ได้ เราตรวจและทำความสะอาดจากไฟล์ ฐานข้อมูล ผู้ใช้ และ Cron Job ที่มีอยู่ พร้อมสำรองข้อมูลก่อนเริ่มแก้ไข

หากยังไม่ปิดช่องโหว่ก็มีโอกาสติดซ้ำ จึงต้องอัปเดตระบบ เปลี่ยนรหัสผ่าน ตรวจสิทธิ์ และเพิ่มการป้องกันหลังล้าง

แก้ได้หลังลบต้นเหตุและตรวจความปลอดภัยแล้ว จากนั้นดำเนินการตามขั้นตอนขอให้ Google ตรวจทานใหม่

ควรเปลี่ยนรหัสผ่าน WordPress Admin, โฮสติ้ง, FTP/SFTP, ฐานข้อมูล และบัญชีอีเมลที่เกี่ยวข้อง

ควรอัปเดต WordPress, Plugin และ Theme ตั้งระบบ Backup สม่ำเสมอ เปิด Firewall และติดตาม Security Alert เพื่อป้องกันการกลับมาติดซ้ำ